WireGuard 是什麼?2026 年安全嗎、該不該用
WireGuard 是一種精簡、連線快的 VPN 協定。這篇講它的原理、安全性、在中國與下載 BT 時的表現,以及和 OpenVPN 怎麼選。
 文清
結論速覽
看到 VPN 應用程式的協定選單裡有 WireGuard,很多人的第一個問題是:這個名字是誰、它比舊的協定好在哪裡、可不可以放心選。它確實是近年最受關注的 VPN 協定,但也有幾個廣告不太提的限制。這篇先講它是什麼,再談安全、隱私、在嚴格網路環境下的表現,最後告訴你什麼時候該選它、什麼時候不該。如果你還不清楚 VPN 本身怎麼運作,可以先讀什麼是 VPN。
WireGuard 是什麼
WireGuard 是一種 VPN 協定,也就是「加密隧道怎麼建立、封包怎麼包裝」的規則。它由安全研究者 Jason Donenfeld 設計,程式碼開放原始碼,並在 2020 年隨 Linux 核心 5.6 版納入主線。能進 Linux 核心,代表它經過核心開發者的嚴格審查。
它出現的動機,是既有協定太複雜。OpenVPN 與 IPsec 的規格與實作都很龐大,功能多、設定選項多,也就代表出錯的地方多、審查的成本高。WireGuard 反過來做減法:不提供選項,只留一組固定的現代加密方式,把整個協定壓在很少的程式碼裡,讓一個人有機會讀完並理解全部。
要注意,WireGuard 只是協定,不是服務。它不會替你找伺服器,也不決定日誌怎麼留。你在 VPN 應用程式裡選的「WireGuard」,只是隧道的建立方式;業者是誰、伺服器在哪,是另一件事。
它怎麼運作:金鑰配對與 UDP
WireGuard 的設定概念很像 SSH:每一端各有一對金鑰(私鑰自己留著,公鑰交給對方),彼此認得對方的公鑰,就能建立連線。沒有憑證機構、沒有複雜的協商流程。
它有三個技術特徵,後面談安全與限制時都會用到:
- 只走 UDP。 WireGuard 沒有 TCP 模式。UDP 少了確認與重送的負擔,通常連線建立得快;代價是在只放行網頁流量的網路上,UDP 容易被擋。
- 不協商加密演算法。 它固定使用 Curve25519(金鑰交換)、ChaCha20 加 Poly1305(加密與驗證)、BLAKE2s(雜湊)這組現代組合。好處是不會被誘導降級成弱演算法;壞處是若日後其中一項出問題,只能升級整個協定版本。
- 對陌生封包保持沉默。 沒有通過金鑰驗證的封包,伺服器不會回應,外部掃描很難發現它存在。
換網路的時候,例如手機從 Wi-Fi 切到行動網路,WireGuard 只要收到通過驗證的封包,就會更新對方的位址,所以重連幾乎沒有感覺。這是它在手機上受歡迎的主因。
WireGuard 安全嗎
就加密設計而言,答案是肯定的。它採用的是各大平台與網站已經廣泛使用的加密元件,不是自創演算法;協定本身也有學術界做過的形式化分析。程式碼精簡,意味著審查者更容易看完全部,這比「宣稱加密強度」更有說服力。
不過「協定安全」和「你安全」是兩件事。下表列出幾個常見疑慮,以及它們落在哪一層:
| 疑慮 | 協定本身 | 實際上看什麼 |
|---|---|---|
| 資料在途中被讀取 | 有加密與驗證,外人看不到內容 | 一般情況下不是問題 |
| 協定被駭客攻破 | 沒有任何軟體能保證零漏洞,但攻擊面小 | 保持應用程式更新 |
| 連線紀錄被保留 | 協定不管日誌 | 業者的日誌政策與稽核 |
| 裝置本身中毒 | 協定管不到 | 防毒軟體與系統更新 |
| VPN 掉線後流量外洩 | 協定不處理 | 應用程式的斷線保護(kill switch) |
換句話說,選了 WireGuard 只是解決了「隧道夠不夠堅固」,其餘問題都還在。
隱私缺口:固定內部位址
WireGuard 的原始設計有一個對 VPN 業者比較麻煩的地方:每個使用者的金鑰會對應一個固定的內部位址,伺服器要記得「這把金鑰是誰」,才能把封包送對地方。如果業者直接把這份對應表留在伺服器上,就有可能把「誰在何時上線」串起來,與「無日誌」的宣稱互相衝突。
所以業者不能直接拿原版 WireGuard 上線,而要自己補這個缺口。做法因家而異:有的採用雙重位址轉換,讓伺服器上的對應表和實際出口位址切開;有的在使用者斷線後就清除對應;也有的搭配只在記憶體運作的伺服器架構,重開機就清空。這些做法實際上有多可靠,業者的說明文件與獨立稽核報告,才是判斷依據。
這也是為什麼我們在評分方法裡,把隱私面向的分數放在業者的日誌驗證,而不是協定名稱上。各家提供哪些協定,可以到 ExpressVPN 評測、NordVPN 評測、Surfshark 評測與 CyberGhost 評測的規格表查看。
WireGuard 和 OpenVPN、IKEv2 怎麼選
三種協定沒有絕對的高下,差別在於你遇到的網路環境。
| 項目 | WireGuard | OpenVPN | IKEv2 |
|---|---|---|---|
| 程式碼規模 | 精簡,易於審查 | 龐大,但經過長年檢驗 | 中等,依實作而定 |
| 傳輸方式 | 只有 UDP | UDP 與 TCP 都可以 | UDP(含 NAT 穿越) |
| 換網路時重連 | 很順 | 較慢 | 很順 |
| 在嚴格網路下 | 較容易被辨識與阻斷 | 可走 TCP 443,較有辦法 | 使用固定連接埠,容易被擋 |
| 相容性 | 主流平台皆有,路由器支援度不一 | 幾乎所有平台與路由器 | 多數行動裝置原生支援 |
| 適合 | 日常使用、手機 | 連不上時的備援 | 常換網路的手機 |
實務上的建議很簡單:平常用 WireGuard,連不上就換 OpenVPN。 想知道怎麼設定後者,見OpenVPN 設定教學。如果你在意的是速度,協定只是其中一個因素,伺服器距離與負載的影響常常更大。
在中國能用嗎
這是搜尋量很高的問題,答案要小心:不保證,而且會變動。
WireGuard 的握手封包有固定的形狀,又只走 UDP、沒有內建混淆,這兩點在有深度封包檢查的網路上,都讓它比可偽裝的連線更容易被辨識、限速或阻斷。實際上是否被擋、擋多久,會依地區、時段與業者而變,沒有人能事先保證。
如果你要在這類環境使用 VPN,比較實際的做法是:
- 出發前就在手機與電腦上裝好應用程式並登入,不要抵達後才下載,詳見人已在中國如何下載 VPN。
- 在應用程式裡準備至少兩種協定可以切換,不要只依賴 WireGuard。
- 優先看業者是否聲明支援中國、是否提供混淆模式,可參考在中國能用的 VPN 推薦。
- 遇到連不上,先換協定與伺服器,再聯絡客服。
裝置與費用:哪些平台能用、要不要錢
WireGuard 幾乎涵蓋所有主流平台,但「裝置能用」和「是否免費」是兩個層次:
| 平台 | 使用方式 |
|---|---|
| Windows、macOS | 官方應用程式,或 VPN 業者桌面版內建的協定選項 |
| iPhone、iPad | 官方應用程式,或業者 App;系統內建的 VPN 設定不支援 WireGuard |
| Android | 官方應用程式,或業者 App |
| Linux | 已在核心內,用系統工具就能設定 |
| 路由器 | 部分韌體支援,設定較複雜 |
費用方面,WireGuard 軟體是開放原始碼,可免費使用;但一條隧道需要一台伺服器。自己租機器架設是最便宜也最麻煩的做法,你得自己維運、自己負責安全,而且出口位址就是你的機器所在地,無法分散成許多國家的節點。用 VPN 業者則要付訂閱費,免費方案通常有流量或伺服器數量的限制。
用 WireGuard 下載 BT 安全嗎
先講結論:協定不是關鍵。 BT 下載會讓你的真實位址暴露給同一個檔案的其他下載者,VPN 的用途是把這個位址換成伺服器的位址。WireGuard 能做到這件事,OpenVPN 也可以。
真正要檢查的是這幾項:
- 業者是否允許 P2P,以及是否有專用的 P2P 伺服器。部分業者會限制特定伺服器或連接埠。
- 業者的日誌政策是否可信,因為它看得到你連了什麼。
- 應用程式有沒有斷線保護。一旦隧道意外中斷,BT 軟體會自動改走原本的網路,你的位址就暴露了。
- 下載的檔案本身。VPN 不會幫你檢查檔案是否有惡意程式,版權問題也一樣,行為的合法性與走哪條線路無關。
各家的 P2P 支援與評價,可以看適合下載 BT 的 VPN 榜單。
你該不該選 WireGuard
回到最實際的決定。以下情況選 WireGuard 是合理的:你主要用手機、常在 Wi-Fi 與行動網路之間切換、平常網路沒有特別嚴格的限制,而且業者的日誌政策你已經檢查過。
以下情況先想備案:你所在的網路會擋 UDP 或深度檢查封包、公司或學校的網路只放行網頁、或者你需要路由器上的長期穩定連線。這時 OpenVPN 或業者的專有協定會比較有機會。
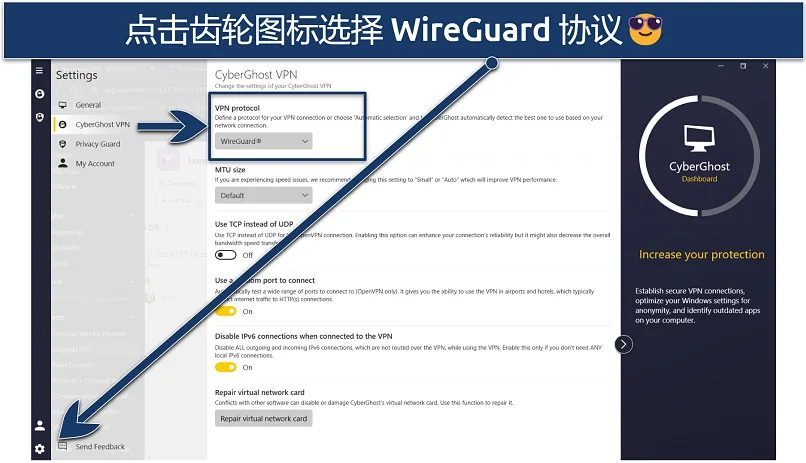
大多數 VPN 應用程式預設就是「自動選擇」,它會自己挑 WireGuard 或別的協定。一切正常就不必動它;出問題時再到設定頁的協定欄手動切換,介面會因版本而不同。想要更完整的選擇標準,見如何挑選 VPN。
常見問題
WireGuard 能在中國使用嗎?
WireGuard 協定會被駭客攻擊嗎?
可以在 Windows 和 macOS 上使用 WireGuard 嗎?
用 WireGuard 下載種子檔案安全嗎?
可以免費使用 WireGuard 嗎?
WireGuard 比 OpenVPN 更好嗎?
WireGuard 安全嗎?會危害個人隱私嗎?
延伸閱讀
目錄