記者的線上隱私:把消息來源保護當成威脅建模
從元資料、裝置分離、加密通訊到匿名投稿,用威脅建模的方式檢視保護消息來源的做法,並誠實說明每一種工具的極限與不能保證的事。
 文清
結論速覽
對記者來說,隱私工具最大的風險,不是工具不好,而是工具給了你不該有的安心。裝了加密軟體,不代表消息來源安全;真正要問的是:在我的處境裡,誰想知道這個人是誰,他們有什麼手段?
這一頁把來源保護當成一個威脅建模的練習,而不是一份工具推薦清單。
先做威脅建模,再選工具
EFF 的《Surveillance Self-Defense》把威脅建模拆成五個問題:要保護什麼、要防誰、失敗的後果有多嚴重、發生的可能性有多高、你願意為此承受多少麻煩,見原文。
這五個問題的價值,在於它們會逼你承認差別。調查地方議員的記者與報導軍事機密的記者,面對的對手不同,可以用的工具也不同。對手是好奇的同事,用個人帳號分離就足夠;對手是有調取通聯紀錄權力的機關,就必須從根本上減少留下紀錄。不同的對手,需要的是不同的計畫,而不是同一組最強的工具。
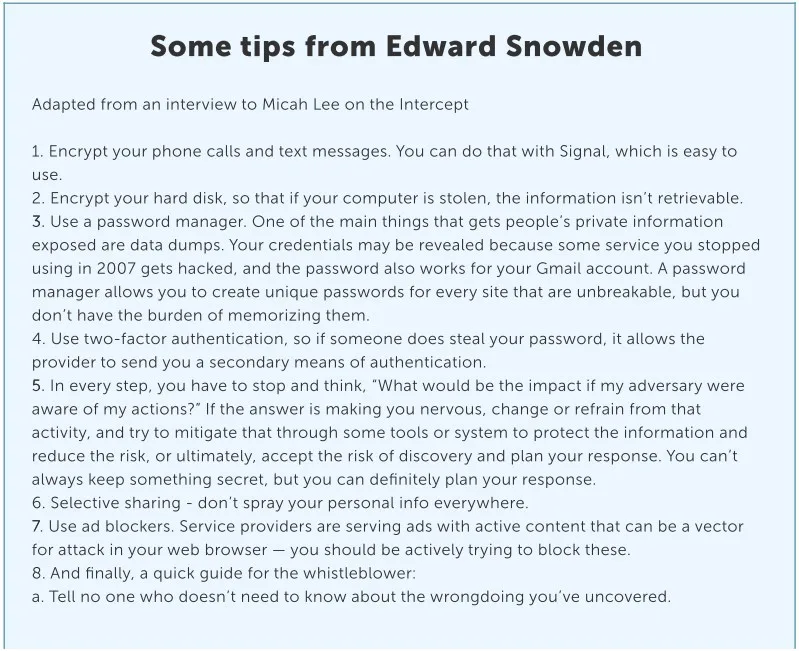
元資料比內容更容易洩露來源
多數人把注意力放在「訊息有沒有加密」,卻忽略「誰在何時跟誰通訊」本身就是資訊。這些元資料包括通訊對象、時間、頻率、地點與裝置,它們不需要解密就能取得,並且能拼出接觸的模式:某個人每次在你的報導發布前幾小時出現,就足以縮小範圍。
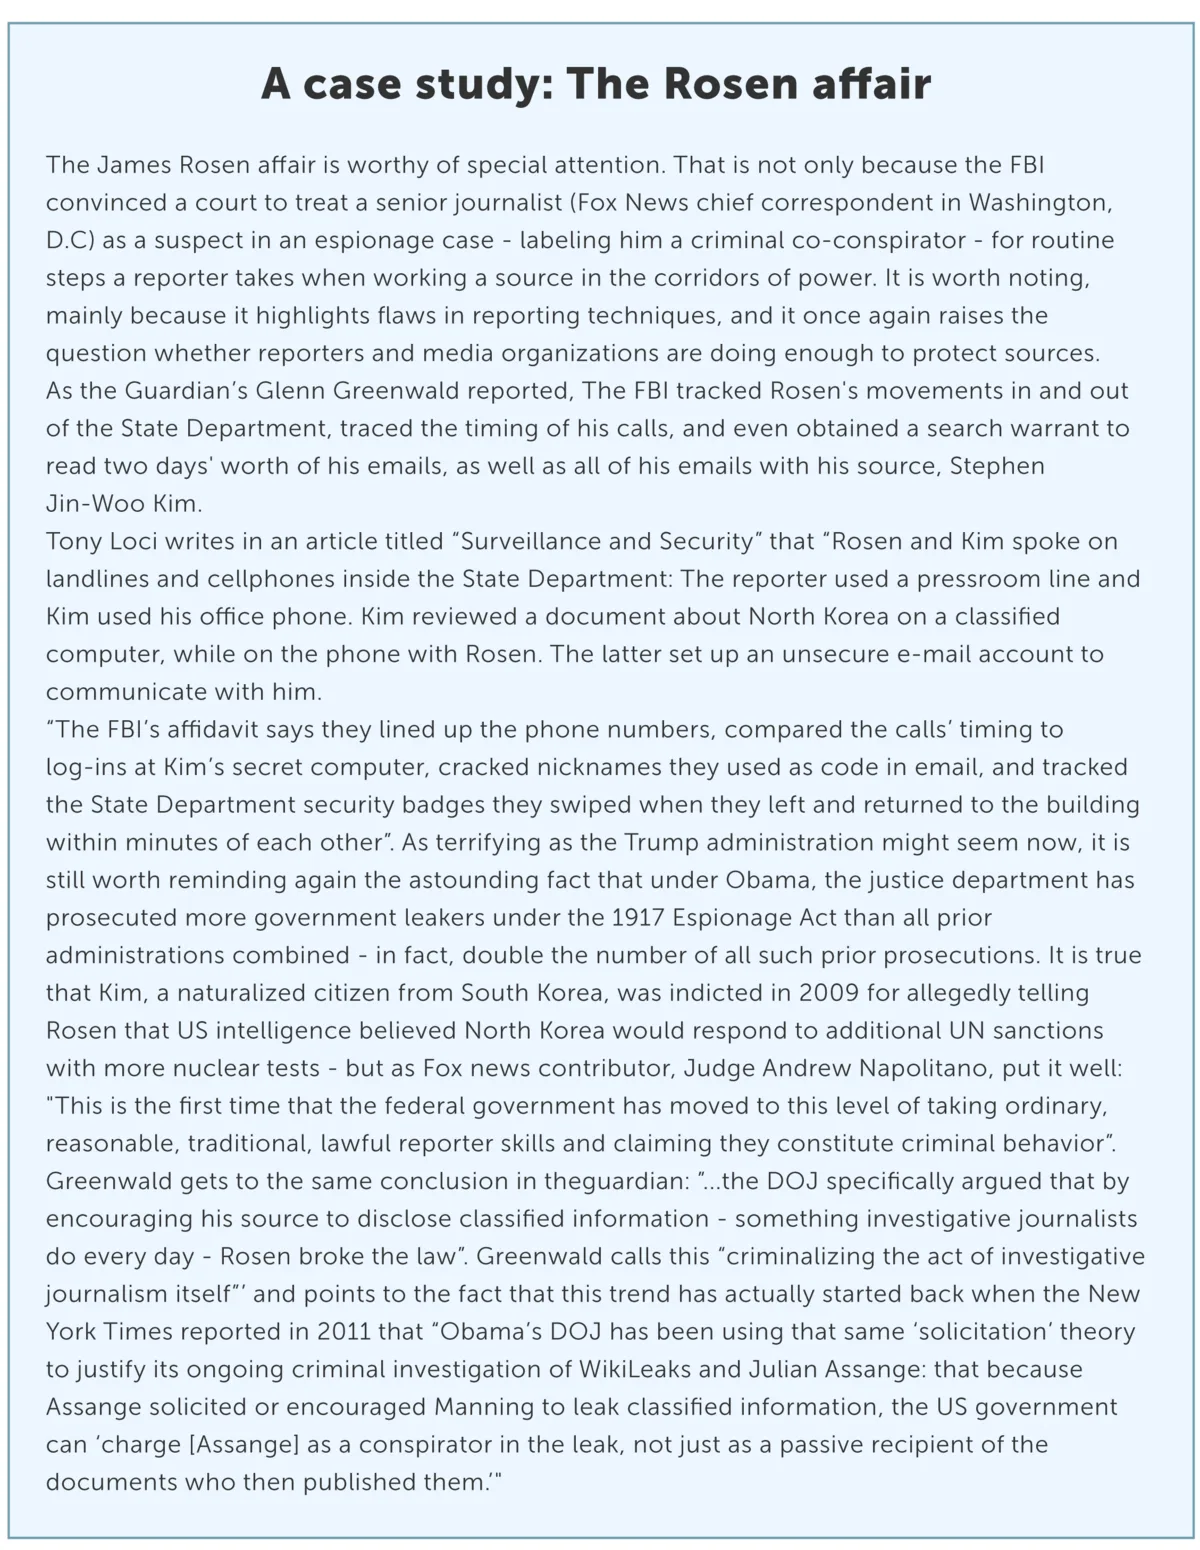
所以保護來源要問的第一個問題不是「這封訊息安不安全」,而是「這次接觸本身會不會留下紀錄」。減少接觸次數、避免固定的時間與地點、不在來源附近使用你的主要裝置,都比換一個更強的加密演算法有效。
一個實用的作法,是把來源分級。只是提供背景資訊的來源,與掌握內部文件、可能因此失去工作或自由的來源,不該用同一套標準對待;對後者,你要主動降低他們的風險,即使這讓你的採訪流程變慢。威脅建模不是一次做完的文件,每當報導的對象、對手或來源的處境改變,都要重新問一遍。
裝置分離:讓工作、個人與來源互不牽連
裝置分離的邏輯,是讓任何一台裝置失守時,損失被限制在最小範圍。
- 工作與個人分開:報導用的帳號、瀏覽器設定檔與裝置,不與個人社群帳號混用。
- 來源專用裝置:與高風險來源接觸時,使用不綁定你真實身分、不登入個人帳號的裝置。
- 不帶著走:進入高風險場合前,考慮把主要手機留在家中或關機;裝置的位置紀錄本身就是元資料。
限制在於:裝置分離的成本很高,需要紀律。最常見的失敗不是技術,而是一次疏忽——在來源專用裝置上登入了自己的信箱。
加密通訊:能做到與做不到
端對端加密的通訊軟體能保護訊息內容不被中途讀取。以 Signal 為例,它在對政府傳票的公開回應紀錄裡列出實際交出的資料,2016 年的案例中只有帳號註冊的日期時間與最近一次連線的日期,見Signal 公告。這說明「少留元資料」是可以被設計出來的。
但它做不到的事同樣重要:
| 情境 | 端對端加密能否保護 |
|---|---|
| 訊息在傳輸途中被攔截 | 能 |
| 手機被扣押且已解鎖 | 不能,對話就在螢幕上 |
| 對方(來源或同事)被指認 | 不能,對方本人就是資料來源 |
| 螢幕被旁人拍下或後方監看 | 不能 |
| 你的電話號碼與來源綁定 | 不能,註冊用的號碼本身可被追溯 |
| 對手在裝置上植入惡意軟體 | 不能,內容在加密前就被讀走 |
「訊息自動消失」也只是減少留存,不能阻止對方截圖。
匿名投稿:SecureDrop 與 Tor 的角色
若媒體提供 SecureDrop,來源可以透過 Tor 匿名遞交文件,由 Freedom of the Press Foundation 維護的這個系統不記錄投稿者的 IP 位址、瀏覽器或電腦資訊,見SecureDrop 官網。
官網同時提醒:使用 Tor 瀏覽器並不等於你就匿名,還需要把安全等級調到最高,並且要在安全的地點投稿,不要使用工作用電腦。也就是說,技術只能負責一部分,其餘取決於來源的行為,例如投稿之後是否還在同一台裝置上留下瀏覽紀錄、是否向朋友提起。對於記者,實務上重要的是事先告訴來源這些限制,而不是只說「很安全」。
VPN 在記者工作中的位置
VPN 把你的流量加密後經由另一台伺服器送出,遮住你在咖啡廳或旅館網路上的連線目的地,但它沒有讓你匿名:VPN 業者本身看得到你連去哪裡,你登入的帳號也仍然認得你。它的價值是分散信任,不是消除信任,詳見什麼是 VPN。
若要選用,關鍵在業者的管轄地與日誌政策有沒有經過獨立驗證,我們的判斷方式見評分方法。在有網路審查的地方,VPN 還可能被封鎖,請先理解各種封鎖手法。
誠實的極限:國家級對手
Freedom House 的《Freedom on the Net 2025》指出,在其涵蓋的 72 個國家中,至少有 57 國出現因網路言論而被逮捕或監禁的情形,創下紀錄(據Freedom House 2025 年報告) 。這提醒我們:對記者與來源的風險,很多時候來自法律與執法,而不是駭客。
面對有能力調取通聯紀錄、扣押裝置、或在裝置上植入惡意軟體的機關,沒有任何一種消費級工具能保證匿名。你能做的,是提高對手的成本、縮小留下的紀錄、並在事前與來源談好風險。當風險高到工具無法覆蓋時,最誠實的建議是改變做法,例如面對面、或暫緩接觸,而不是再多裝一個軟體。
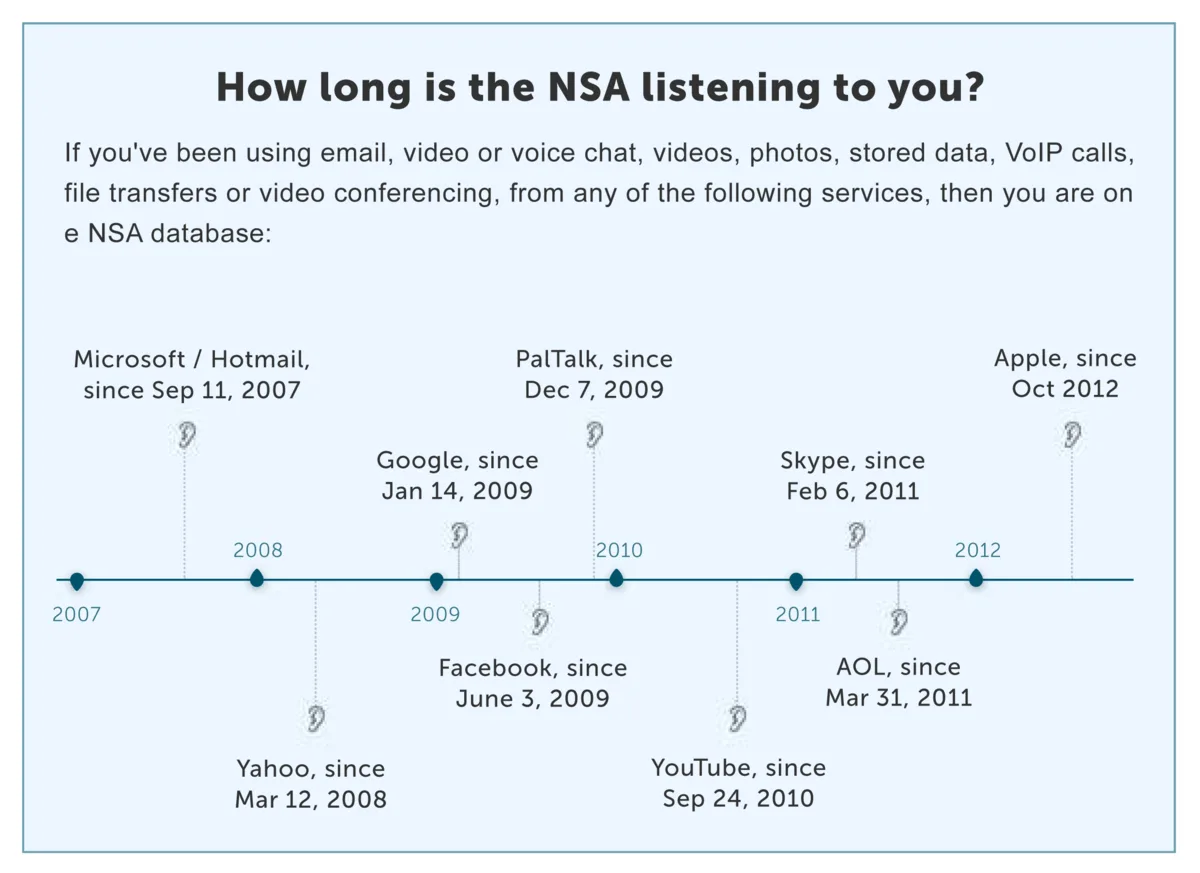
一份最小可行的做法
先確認對手,再選擇下列措施中真正適用的幾項:
- 與來源見面前,先約定是否使用裝置、走哪一條管道。
- 用端對端加密的通訊軟體,並開啟自動刪除訊息,但承認它不阻止截圖。
- 工作與個人帳號、裝置分離,來源專用的環境不登入任何個人身分。
- 媒體若有匿名投稿系統,優先引導來源使用,並說明它的限制。
- 定期演練「裝置被扣押」的情境:上面有什麼、誰會被連帶指認。
以上都不是終點。威脅會變,做法也要跟著檢視,並且把「我不能保證什麼」明白地告訴來源。
常見問題
記者需要 VPN 嗎?
用 Signal 就夠保護消息來源了嗎?
什麼是元資料?為什麼比內容更危險?
來源想匿名投稿,我該怎麼建議?
威脅建模要怎麼開始?
如果對手是政府,還有辦法保護來源嗎?
資料來源
- Freedom House — Freedom on the Net 2025,涵蓋 2024 年 6 月至 2025 年 5 月 原始出處 ↗
- EFF Surveillance Self-Defense — Your Security Plan:威脅建模的五個問題 原始出處 ↗
- Signal — 對政府傳票的回應紀錄,列出實際提供的資料欄位 原始出處 ↗
- SecureDrop / Freedom of the Press Foundation — 匿名投稿系統的說明與使用限制 原始出處 ↗
本頁引用的第三方測試數據著作權歸原測試單位所有,ICTC 僅作事實引用並標示出處。 測試條件(地點、時段、線路)與你的實際使用環境不同,數字僅供相對比較。
延伸閱讀
目錄