VPN 被封鎖怎麼辦?封鎖原理與混淆的極限
VPN 被擋通常不是壞了,而是被辨識出來了。這篇拆解連接埠、協定特徵、DPI、IP 黑名單與 SNI 的偵測方式,以及混淆能做與不能做的事。
 文清
結論速覽
VPN 突然連不上,或連得上卻打不開特定網站,多半不是軟體壞了,而是有人認出了它。要理解如何應對,先得知道對方是靠什麼認出來的。這篇的定位是技術說明:封鎖如何實作、混淆實際改變了什麼,以及為什麼結論永遠是「不要只靠一種方法」。
先分清楚:是誰在擋你
同樣是「被封鎖」,來源不同,處理方式也不同。
| 封鎖方 | 典型症狀 | 它看得到的東西 |
|---|---|---|
| 內容服務(串流平台等) | VPN 連得上,但特定服務顯示錯誤 | 你的來源位址是否屬於已知的 VPN 位址 |
| 校園、公司、旅館網路 | VPN 根本連不上,一般網頁正常 | 連接埠、協定特徵、連線目的地 |
| 國家層級的網路過濾 | 連線時好時壞,或握手後被中斷 | 封包特徵、統計行為、連線目的地 |
以 Netflix 為例,官方說明頁列出偵測到 VPN 或代理時的錯誤訊息,並說明這類服務會讓裝置看起來位於別處。這是「服務端」的封鎖,看的是位址而不是協定,和下面談的網路端封鎖是兩回事。
封鎖是怎麼實作的
網路端的偵測大致有五種思路,強度由低到高。
| 手法 | 看的是什麼 | 弱點 |
|---|---|---|
| 連接埠封鎖 | 目的埠號,例如 VPN 常用的預設埠 | 太粗糙,換埠就繞得過 |
| 協定特徵比對 | 封包標頭與握手的固定格式 | 對格式固定的協定有效,加一層外殼即可破 |
| 深度封包檢測(DPI) | 封包內容與握手的結構 | 對加密內容只能看形狀,容易誤傷正常流量 |
| IP 位址黑名單 | 已知的 VPN 伺服器位址與資料中心網段 | 業者換新位址,黑名單就得重建 |
| SNI 檢查 | TLS 握手中的目的網站名稱 | ECH 可以加密,但需要兩端支援 |
協定特徵。 以 WireGuard 為例,它的規格清楚定義了握手訊息的格式,第一個握手訊息的類型欄位就是固定值,而且所有封包都走 UDP。這使它精簡、快,但規格頁面本身沒有談任何混淆或抗 DPI 的設計,所以它對特徵比對比較不友善。
SNI。 Cloudflare 的說明指出,SNI 需要在金鑰交換完成之前就送出,因此會讓網路上的觀察者知道你要連的網站。這是網路端封鎖網站,以及辨識某些 VPN 入口網域的基礎。ECH 把它一併加密,但握手外層仍有一個可見的名稱,且需要網站與瀏覽器兩端都支援。
統計行為。 這是最容易被低估的一種。USENIX Security 2023 一篇研究分析了防火牆如何偵測「完全加密的流量」:不是直接辨識某個協定,而是用一組粗略但高效的規則,例如常見協定的特徵、位元中 1 所占的比例,以及可列印 ASCII 字元的數量與位置,再排除看起來不像完全加密的流量。被針對的工具包括 Shadowsocks、VMess 與 obfs4。
混淆到底做了什麼
混淆有兩種相反的思路,各有各的失敗方式。
| 思路 | 做法 | 例子 | 何時失效 |
|---|---|---|---|
| 看起來像隨機 | 讓整條流量沒有可辨識的格式 | Tor 的 obfs4 | 對方乾脆針對「看起來完全隨機」的流量下手 |
| 看起來像別的東西 | 讓流量像一般的網頁或視訊連線 | Tor 的 meek 與 Snowflake、部分 VPN 業者的混淆模式 | 偽裝有破綻,或對方封鎖偽裝所用的服務 |
Tor 的說明用很簡單的話描述:obfs4 讓流量看起來隨機,並避免被網際網路掃描找出橋接;meek 讓連線看起來像在瀏覽大型網站;Snowflake 則讓連線看起來像視訊通話。
注意上表最後一欄。剛剛引用的研究恰好說明了「看起來隨機」的路線為什麼不是萬靈丹:當對方的規則就是針對完全隨機的流量,隨機本身就成了特徵。 每一種混淆都是在賭對方目前沒有針對它。賭贏一陣子,然後規則更新,換下一輪。
四家業者的做法
我們只依業者官網的說明寫,不代它們保證效果。
| 業者 | 官網描述的機制 | 官網沒有承諾的部分 |
|---|---|---|
| NordVPN | 混淆伺服器改用 NordWhisper,讓流量看起來像一般網頁流量;透過應用程式的混淆伺服器類別連線,手動 OpenVPN 連線方式不再可用 | 沒有承諾在任何地區都連得上 |
| Surfshark | 以 OpenVPN over TCP 作為偽裝手段之一,並有偵測到受限網路時自動提供適用伺服器清單的功能 | 官網明說沒有 VPN 在所有情境下完全不會被偵測 |
| ExpressVPN | 在支援的平台上自動混淆,不需使用者操作 | 官網沒有提供混淆效果的保證 |
| CyberGhost | 本文沒有查證到官網的相關說明,因此不作任何聲明 | 不適用 |
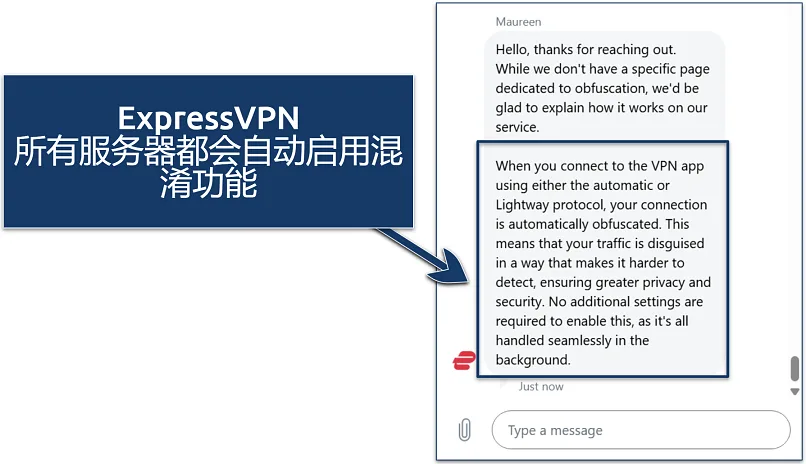
想看各家支援哪些地區,可以查看中國能用的 VPN 推薦與各家的ExpressVPN 評測、NordVPN 評測、Surfshark 評測及 CyberGhost 評測。評分依據見評分方法:我們比對的是業者公開的功能與聲明,不宣稱任何通過率。
被擋的時候,依序排查
以下是把變因一個一個拆開的順序,而不是「保證有效」的步驟。
| 症狀 | 可能的原因 | 先試什麼 |
|---|---|---|
| 完全連不上 | 埠號或協定特徵被擋 | 換協定,再換連接埠 |
| 連得上但特定服務報錯 | 服務端封鎖了該位址 | 換伺服器位置,或改用其他位址 |
| 連上後很快中斷 | 統計行為或握手被干擾 | 開啟混淆或偽裝模式 |
| 只有某個網路有問題 | 該網路管理者的規則 | 改用行動網路測試,區分是網路還是 VPN 的問題 |
| 全部方法都失敗 | 封鎖規則剛更新 | 聯絡客服,取得業者最新的連線建議 |
切換時一次只改一個變數,才知道是哪一項有效;否則你不會知道下次為什麼失效。協定之間的差異可以參考 WireGuard 說明。網路環境特別嚴格的地區,另有出發前的完整準備清單。
不要押單一方法
上面的每一個機制,都有人在持續更新對策:偵測方調整規則,業者更換位址與偽裝,然後偵測方再調整。因此三件事是穩定的:
- 今天有效的設定,不代表下週有效。這篇文章同樣有保存期限。
- 需要備案,而且備案要屬於不同種類:一個協定失效時,同類的另一個往往一起失效。
- 該準備的事要在還能連網的時候完成,包括安裝、登入與取得業者的替代連線資訊。
也因此,我們不寫「保證能繞過」的標題,也不推薦「最強隱形」的業者。這個領域裡,任何保證都是行銷,不是技術。
免費 VPN 與這個問題
免費服務的位址被大量使用,容易被服務端列入黑名單,這是它最先失效的原因之一。再加上成本要有人付,常見的做法是放廣告、追蹤或轉賣資料,正好與你需要繞過封鎖的情境相反。更多討論見什麼是 VPN。針對串流平台的錯誤,另請參考Netflix 封鎖 VPN 的處理方式。
法律與責任
各國對 VPN 的規定差異很大:有的完全合法,有的限制使用,也有的要求使用經過核准的服務。在校園與公司網路,另有使用規範,規避防火牆可能違反單位規定,請先向網管確認。本文說明的是技術原理,不是要求任何人違反當地法律。 你人在哪裡、用什麼、做什麼,責任在你自己,出發前請先查清楚當地最新規定。
混淆不等於看不見
最後一個常被誤解的點:混淆改變的是「這條連線看起來像什麼」,不是「你有沒有在傳資料」。電信業者通常看得到你連到了某個位址、連了多久、傳了多少;混淆能讓它不容易判定那是 VPN,但沒辦法讓連線消失。
如果你的風險模型是「被知道使用了 VPN 本身就有後果」,那麼問題已經超出設定調整的範圍,需要的是更完整的威脅評估,而不是再多開一個開關。
常見問題
Netflix 封鎖了 VPN,該怎麼辦?
繞過 VPN 封鎖合法嗎?
免費 VPN 能否繞過 VPN 封鎖?
如何繞過公司或學校的網路防火牆?
還可以使用哪些工具繞過限制性網路上的封鎖?
網際網路服務提供者(ISP)看得到我在使用 VPN 嗎?
有真正無法被偵測的 VPN 嗎?
資料來源
- Netflix 說明中心 — Netflix 對 VPN 與代理的偵測與錯誤訊息 原始出處 ↗
- WireGuard 協定說明 — 訊息類型與 UDP 傳輸的規格 原始出處 ↗
- USENIX Security 2023 — 防火牆如何偵測完全加密的流量 原始出處 ↗
- Cloudflare 部落格 — SNI 洩漏連線目的地與 ECH 的作用 原始出處 ↗
- Tor Project 支援文件 — 橋接與可插拔傳輸的運作方式 原始出處 ↗
- NordVPN 支援中心 — 混淆伺服器與 NordWhisper
- Surfshark 官網 — 隱形 VPN 說明
- ExpressVPN 官網 — 自動混淆功能說明
本頁引用的第三方測試數據著作權歸原測試單位所有,ICTC 僅作事實引用並標示出處。 測試條件(地點、時段、線路)與你的實際使用環境不同,數字僅供相對比較。
延伸閱讀
目錄